FBI 发布 FLASH 预警:开源 LLM 智能体渗透框架 ARTEX 自 8 月起被黑客大规模滥用,部分入侵 3 小时内拿到特权,公网暴露控制台超 1600 个,攻击方最常用 DeepSeek Flash 系列模型
FBI 网络部门 11 月 13 日发布 FLASH-20261113-001,点名开源的 LLM 驱动多智能体渗透测试平台 ARTEX:自 2026 年 8 月起被多类黑客用于自动化完成侦察到数据外传的多个阶段,目标涵盖金融、政府、科技、国防、半导体、能源、医疗等行业,部分入侵从锁定目标到拿到特权不到 3 小时。原作者 10 月已下架 GitHub 仓库,但分叉、镜像和商业版 ARTEX PRO 仍在流传,11 月初已发现超 1600 个公网暴露的 ARTEX 控制台。

核心要点速览
- ARTEX 用 Go 编写,把自然语言下达的战术目标拆成命令交给专门智能体执行,除设定目标外几乎无需人工介入;它本身不带模型,而是接入外部 LLM,包括 Claude、GPT 以及 DeepSeek、GLM、Grok、Kimi 等
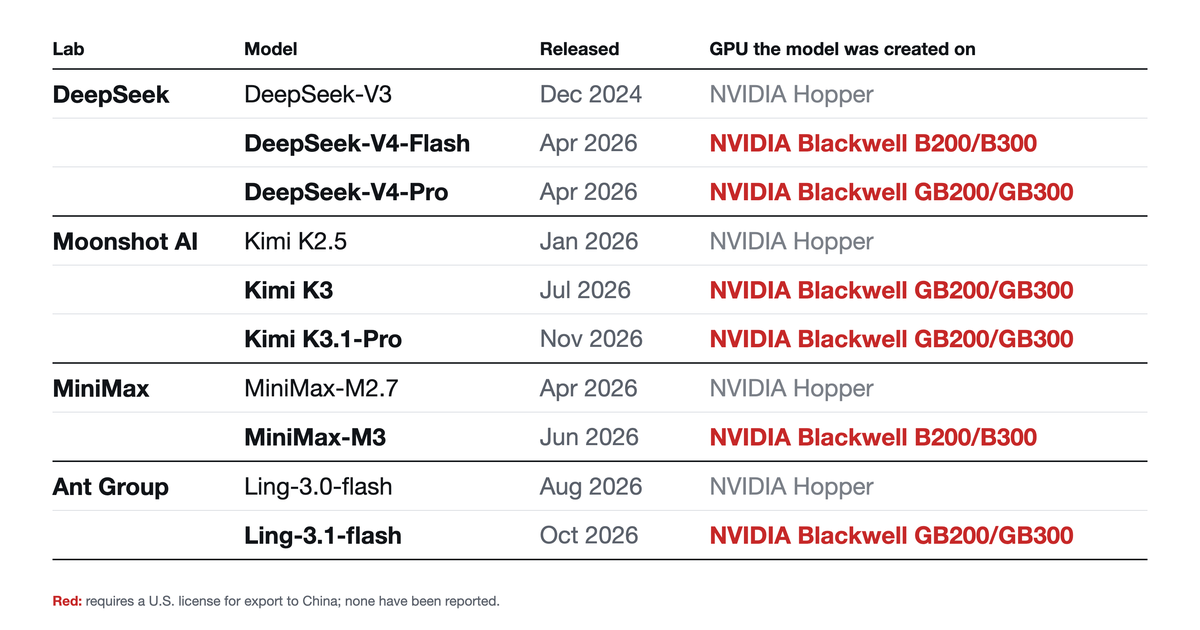
- FBI 称在攻击方控制的 ARTEX 实例中中国模型最常见,DeepSeek Flash 系列用得最多,原因是能力与成本平衡,且在以「渗透测试」包装时看不到明显护栏
- 已知案例:针对韩国金融机构的攻击导致约 6.7 万人个人信息外泄;一次 ConnectWise Cloud Backup 供应链入侵波及 2250 多个下游租户
- 原作者「Autumn-27」7 月在 GitHub 发布,10 周内约 1500–2000 星,10 月 8 日下架仓库;FBI 称分叉、本地化改版、存档副本和商业版 ARTEX PRO 仍在扩散
- FBI 建议:盘点所有公网应用(含合作伙伴门户、移动后端、遗留服务),把云管理、Kudu/SCM 发布接口、备份平台等收进可信网络,扫描代码库和 CI/CD 中的明文密钥并及时轮换
关联模型 / 智能体 / 厂商: